Residential proxies: aanvallers vermomd als gewone studenten
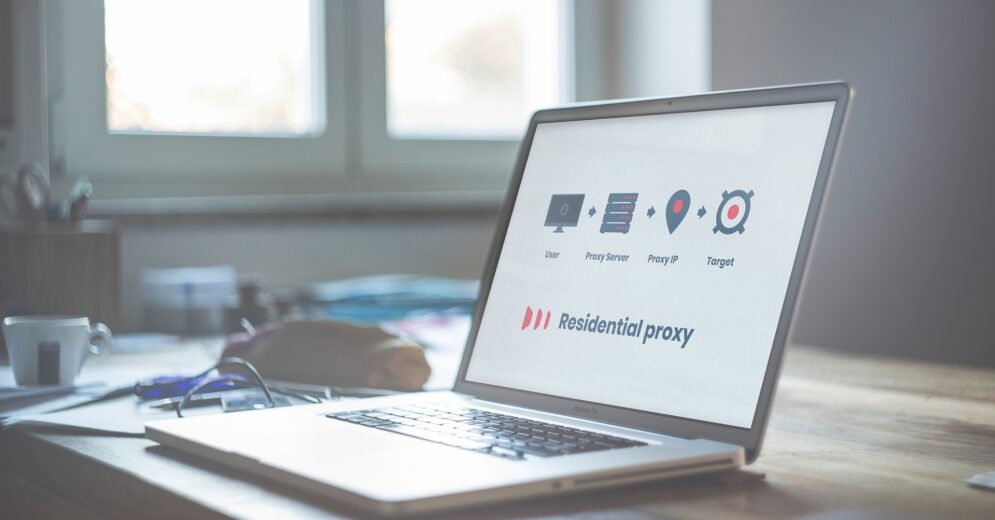
Residential proxies maken het mogelijk om internetverkeer van buitenaf via de IP-adressen van gewone gebruikers te laten lopen. Daardoor kan kwaadaardig verkeer eruitzien als dat van een student of medewerker. Een nieuw fenomeen is dat niet, maar het vormt wel een aandachtspunt voor onderwijs- en onderzoeksinstellingen, waar veel verschillende gebruikers en privéapparaten toegang hebben tot het netwerk.
Etienne Khan, PhD-onderzoeker aan de Universiteit Twente, doet al vijf jaar onderzoek naar residential proxies. Samen met Martijn Heitkönig van SURFcert onderzoekt hij hoe ze binnen het SURF-netwerk kunnen worden opgespoord. Lange tijd was er weinig aandacht voor dit onderwerp, maar dat verandert nu residential proxies ook bij aanvallen worden ingezet.
Van onschuldig tot kwaadaardig
Tijdens zijn onderzoek ontdekte Etienne dat residential proxies voor veel verschillende doeleinden worden gebruikt. Een voorbeeld is seat spinning: bots reserveren vliegtuigstoelen zonder te betalen en houden die reserveringen vast. Daardoor zijn de stoelen niet beschikbaar voor andere klanten en kan kunstmatige schaarste ontstaan. Een grote speler voor luchtvaartreserveringssoftware waarmee Etienne voor dit onderzoek samenwerkte legde uit dat partijen op deze manier prijzen willen beïnvloeden of de capaciteit van concurrenten proberen te blokkeren.
Ook diensten die supermarktprijzen vergelijken, gebruiken residential proxies. Zij verzamelen continu prijsinformatie van supermarktwebsites, die hen vanwege het grote aantal sitebezoeken kunnen blokkeren. Door die websites via de IP-adressen van gewone gebruikers uit te lezen, proberen deze diensten zulke blokkades te omzeilen. Dat lijkt een stuk onschuldiger dan seat spinning, maar ook hierover is Etienne duidelijk: “Ik vind eigenlijk alles wat via een residential proxy loopt niet oké, omdat de meeste mensen niet weten dat hun apparaat daarvoor wordt gebruikt.”
Vermomd als gewone gebruiker
Dat is ook precies waarom residential proxies zo interessant zijn voor aanvallers: ze gebruiken de apparaten van gewone consumenten als tussenstation, zonder dat dit direct te herkennen is. Etienne legt uit waarom dat een risico is voor onderwijs en onderzoek. “Als studenten of medewerkers thuis een app met proxysoftware installeren, en ze verbinden hun laptop daarna met het instellingsnetwerk, kunnen aanvallers via die laptop toegang krijgen tot dat netwerk. Zo kunnen ze beveiligingsmaatregelen omzeilen en op zoek gaan naar kwetsbare apparatuur, terwijl hun netwerkverkeer gewoon afkomstig lijkt van de laptop van de student of medewerker.
Achteraf is moeilijk te achterhalen wie er daadwerkelijk achter die activiteit zat.”
Gebruikers weten lang niet altijd dat hun apparaat als proxy wordt ingezet. De proxysoftware kan namelijk onderdeel zijn van een alledaagse app. “Soms staat dat vermeld in de voorwaarden,” zegt Etienne, “maar bijna niemand leest die volledig door. De meeste mensen klikken gewoon op ‘accepteren’, zonder te beseffen dat hun apparaat daarmee als proxy kan worden gebruikt. Zelfs aan betaalde apps kan later nog proxysoftware worden toegevoegd.”
Tien cent per gigabyte
Een apparaat kan op verschillende manieren onderdeel worden van een residential-proxynetwerk, soms zelfs doelbewust. Zo zijn er residential-proxydiensten die gebruikers betalen voor het beschikbaar stellen van hun internetverbinding. Als onderdeel van zijn onderzoek probeerde Etienne samen met collega’s acht van dat soort diensten uit. “Voor één gigabyte aan verkeer kregen we zo’n tien cent,” vertelt hij. “Na ongeveer een half jaar hadden we 50 tot 60 dollar verdiend. Niet eens de moeite waard als je kijkt naar de stroom die de server daarvoor gebruikte.”
De meeste proxysoftware zit in apps die gebruikers thuis installeren, maar soms komt er zelfs helemaal geen download aan te pas. Zo ontdekten Martijn en Etienne bij een kleinere instelling een Android-kastje achter een televisie. “Dat kastje hing aan die tv om nieuws en andere informatie te tonen,” vertelt Martijn. “Het apparaat verstuurde ondertussen grote hoeveelheden data als residential proxy en bleek al in de fabriek te zijn geïnfecteerd. De medewerkers van die instelling hadden totaal geen idee.”
Sneller zien wat er gebeurt
Volledig voorkomen dat residential proxy’s op een netwerk terechtkomen, is volgens Martijn niet haalbaar. De nadruk ligt daarom op detectie en snel kunnen handelen.“SURFcert kan inmiddels verkeer herkennen van zo’n zeventien residential-proxyprogramma’s die Etienne heeft onderzocht,” licht hij toe. “We gebruiken die informatie om in netwerkdata van SURF naar verdachte verbindingen te zoeken en instellingen te waarschuwen. Dat proces kost nu echter nog veel tijd.”
Om dit proces te versnellen wil SURFcert indicatoren van residential proxy’s daarom ook beschikbaar maken via MISP, een platform waarop aangesloten organisaties informatie over digitale dreigingen met elkaar delen. Instellingen kunnen dan sneller herkennen wanneer er bekend proxyverkeer over hun netwerk loopt. “Daarmee is het probleem helaas niet opgelost,” voegt Martijn toe. “De zeventien onderzochte programma’s zijn maar een deel van wat er in totaal bestaat en er worden steeds nieuwe varianten ontwikkeld.”
Investeer in detectiecapaciteit
Volgens Martijn begint de weerbaarheid van een instelling daarom bij goede detectie. Vooral bij kleinere instellingen is die basis niet altijd op orde. Zij maken bovendien vaak gebruik van een externe IT-dienstverlener, waardoor het langer duurt om verdachte netwerkactiviteiten te onderzoeken. Zijn advies is daarom om bij voorkeur zelf te investeren in detectiecapaciteit.
“Instellingen die daar verder in zijn, kunnen bekende indicatoren via MISP krijgen, en deze naast hun eigen netwerkverkeer leggen,” licht hij toe. “Zorg dat apparaten herleidbaar zijn op basis van netwerk-IoC’s, zodat je weet welk apparaat eerder in contact is geweest met een IP-adres dat door malware is gebruikt.”
Tot slot benadrukt hij hoe belangrijk het is om niet alleen naar beheerde laptops en telefoons te kijken. “Ook privéapparaten en minder voor de hand liggende apparatuur, zoals dat Android-kastje achter die tv, kunnen als proxy worden gebruikt. Het is gewoon heel lastig om in het algemeen te zeggen: als je deze maatregelen neemt, zit je veilig. Maar als je je aansluit bij MISP, en detectie op netwerkniveau hebt, dan heb je al een belangrijke stap gezet.”
Vermoed je een residential proxy in je netwerk of wil je meer informatie over dit onderwerp?
Neem dan contact op met SURFcert via cert@surfcert.nl.